********************************************************************************** "svchost hat Fehler verursacht und wird geschlossen. Bitte starten Sie das Programm neu!"
Bekommt diese Meldung außer Shrek und mir noch jemand seit gestern Abend? Wir haben beide Windoof 2000 Professional, T-Online und gehen über deren Software (ja, blöde, ich weiß...) ins Netz.
Nachdem die Meldung kommt, dauert es noch ca. 2 Minuten, dann macht der Rechner ohne Vorwarnung einen Reboot. Ganz toll - ich bin schwer genervt. Mein auf dem neuesten Stand befindliches Norton Anti-Virus findet natürlich nichts.
Ach ja: Die Meldung kommt nur, wenn ich online bin, offline läuft alles Normal. Ach, und ich muss ich feststellen, dass Outlook extrem lange zum Starten braucht.
Kann mir mal jemand erklären warum, nachdem ich Antivir meine D Partition auf Viren untersuchen lassen habe, ALLE exe datein verschwunden waren? :-( :-(
Letzte Bearbeitung am 12-Aug-03 um 10:29 Uhr () Laut Heise-Meldung ist der erste Wurm (W32.Blaster) im Umlauf der den Fehler in der RPC-Schnittstelle nutzt. Such mal nach einer "msblast.exe" oder versuch direkt das Removal Tool, vielleicht hat es ja was mit diesem Wurm zu tun.
Garantieren kann ich nichts, da der Fehler nicht in der Beschreibung des Wurms auftaucht, aber die Tatsache, dass es auf 2Rechnern seit gestern Abend aufgetreten ist könnte dafür sprechen. (Der Wurm wurde gestern (zum ersten mal) richtig aktiv)
EDIT: Und egal ob man den Wurm schon hat oder nicht, sollte jeder der ein Windows-System (2000 und XP) besitzt die nötigen Patches auspielen, denn was wenn das konsequent gemacht werden würde, könnten sich solche Würmer gar nicht so stark verbreiten. (Aber auch Besitzer von 9x/ME-Systemen sollten ab und zu mal patchen, Sicherheitslücken gibt es schließlich immer und überall ;))
mfg Boris "denkt daran, der Geek, den Ihr heute auslacht, ist wahrscheinlich derselbe Typ, der morgen Euren Gehaltsscheck unterschreibt" (chuckgutz)
Letzte Bearbeitung am 12-Aug-03 um 10:35 Uhr () BTW: svchosts ist der Dienst unter 2k/XP, der alle Dienste ausführt. Mit beenden ist da leider nicht viel und mit Nokia hat es auch nix zu tun
>BTW: svchosts ist der Dienst unter 2k/XP, der alle Dienste ausführt. Mit beenden ist da >leider nicht viel und mit Nokia hat es auch nix zu tun ;)
Ah! Alles klar. Dann habe ich den wahrscheinlich irrtümlich als das gedeutet, weil ZoneAlarm da mal gemurrt hat, als ich Verbindung mit dem Handy aufgenommen habe, es aber in Wirklichkeit der Dämon für alle Services war.
Nur wo Freizeitparkweb draufsteht, ist auch Freizeitparkweb drin
Würde ja passen, wenn es nur passiert, wenn Ihr Online seid...
svchost sagt mir aber was... kann es sein, daß das der Nokia-Dämon für die Verbindung mit Handys ist? Kann auch sein, daß ich da total schief liege, kanns hier nicht nachschauen...
Nur wo Freizeitparkweb draufsteht, ist auch Freizeitparkweb drin
Letzte Bearbeitung am 12-Aug-03 um 10:36 Uhr () Moin!
Hab seit gestern abend schon von mehreren Leuten von diesem Problem gehört. Ursache ist eine Hacker-Attacke die eine Sicherheitslücke unter XP ausnutzt. In den meisten Fällen wurde ein Programm namens "msblast.exe" als Autostarteintrag in die Registry eingetragen. Mit diesem Programm lässt sich dann der Rechner (falls online) über den Remote Dienst fernsteuern, was wiederum die Reboots verursacht. Am besten man schaut mal in der Registrierung unter HKEY_LOCAL_MACHINE / SOFTWARE / MICROSOFT / WINDOWS / CURRENT SYSTEM / RUN nach. Dort sollte dieser Eintrag stehen.
Wichtig: An alle die Windiws XP benutzen!!! es geistert derzeit ein rpc exploit durchs internet, der es dem angreifer ermöglicht admin-zugriff auf dem eigenen pc zu erlangen...sobald sich der angreifer ausloggt, beginnt ein 60sekunden countdown. danach rebootet der pc... Da ich jetz mit so ca. 6 leuten zu tun hatte, die dieses prob haben, möchte ich euch dringend empfehlen dieses update zu installieren.
Ich finde, man sollte vor jedem Computervirus einen Testsitz installieren. Ihr wißt schon, damit die Leute mit größerer Statur nicht ewig bei der Hitze auf die Auswirkungen dieses Virus warten müssen, und dann kommt doch nix! Also so ein Testsitz wär schon prima...
Nur wo Freizeitparkweb draufsteht, ist auch Freizeitparkweb drin
Nein Keng, für den Virus ist bei mir der Testsitz überflüssig! Die Ports, die betroffen sind (135 und 4444), werden schon lange von meiner Linux-Firewall verstopft :P !
Aber vielleicht hast du für die Leute mit offener Tür noch einen Sitz zu vergeben :+ !
Der Virus äussert sich unter XP und 2000 unterschiedlich, nuter XP fährt euch euer Rchner einfach runter, unter 2000 kommt die von Tim beschreiben fehlermeldung, sucht einfach mal auf der symantec seite ( www.symantec.com ) nach dem removal tool für das dingen und schon ist es weg, ch spreche aus erfahrung *G*
>sucht einfach mal auf der symantec seite ( www.symantec.com ) nach dem removal tool für das >dingen und schon ist es weg, ch spreche aus erfahrung *G*
Ich fänds prima, wenn auf der Symantec-Seite so ein Sitz zum Probesitzen davor wäre! Dann könnten Übergewichtige vorher testen, ob das Tool noch da ist!
Nur wo Freizeitparkweb draufsteht, ist auch Freizeitparkweb drin
Ja, aber wie wärs denn mit einem Tool, was den Virus entfernt? Einfach so? Man könnte ja mal bei Symantec nachfragen. Vielleicht auch Microsoft! Wäre doch klasse, wenn die schon einen Patch bereitgestellt hätten! Und wenn nicht, haben die bestimmt einen Testsitz! Und wenn sie den nicht haben, könnte man doch mal anregen, daß die einen einrichten! So für Übergewichtige und so!
Nur wo Freizeitparkweb draufsteht, ist auch Freizeitparkweb drin
1. Es ist kein Virus 2. wo sind die Neuigkeiten? 3. bin ich für einen Testsitz für den Wurm, damit er auch gucken kann, ob er in das System passt, nicht das er umsonst versucht in die Systeme zu kommen. 4. Hier ist gerade ein Rechner der den selben Fehler macht! Das liegt an einem Wurm, der im moment Angriffe fährt. Abhilfe schafft ein Patch von Microsoft und das Removal tool von www.symantec.com. 5. Da es anscheinend noch nicht oft genug gesagt worden ist: Der Fehler liegt an einem Wurm, der im moment Angriffe fährt. Abhilfe schafft ein Patch von Microsoft und das Removal tool von www.symantec.com.
mfg Boris Macht das die Hitze das alle Leute alles wiederholen?
Wußte gar nicht, das hier noch mehr arme User von der "Informatik Kooperation" abhängig sind. :-)
Besten Gruß von der Sparkasse Herdecke
Sascha Budde
PS: Bitte fragt jetzt nicht was die "Informatik Kooperation" ist. Sparkassen Insider. Die kann man nicht erklären, die muß man erleben (oder besser nicht :-)).
Jo, wir sind auch von der Sparkassen Informatik (oder IK oder auch BWS je nachdem wie man sie nennen will) abhängig. Ist schon ganz toll was die da so teilweise auf die Beine stellen und wie ernst die manche Probleme nehmen. }>
Letzte Bearbeitung am 12-Aug-03 um 14:10 Uhr () Wie passend, ich bin auch dafür, dass der Wurm weiterleben darf, eine DDoS gegen Microsoft ist ja nichts schlechtes }>
Heise hat übrigens noch eine Meldung gebracht, die auf die Entfernung bzw. den Systemschutz bezogen ist.
Generell kann man nur an alle User (egal welches Betriebssystem) appelieren, sich über Updates zu Informieren (z.B. eine M$-Mailingliste oder ähnliches) und die Updatefunktion von z.B. Windows zu nutzen (wozu gibt es die denn...) Damit hilft man nicht nur sich selber sondern auch anderen.
EDIT: Immerhin gibt ist der Bug schon seit ende Juli bekannt. Und noch ein Spiegelartikel
mfg Boris Aber anderen zu helfen ist ja heutzutage nicht mehr in, sonst gäbe es viel mehr Testsitze und außerdem Programme zum enfernen dieses Wurms. Außerdem würden sich mehr Leute um die Rechte der Vögel kümmern...
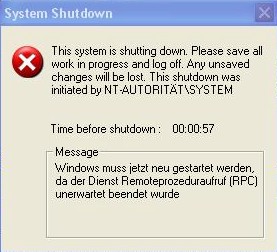
Ich bekomm genau die gleiche Meldung (System wird heruntergefahren - Countdown 60s - NT-AUTORITÄT/SYSTEM hat Fehler verursacht - Remoteprozedurablauf wird unerwartet beendet)
Kann mir bitte jemand kurz und genau schreiben was ich jetzt downloaden oder was ich in der Systemsteuerung umstellen muss??? Kann nämlich höchstens ca. 5 Minuten online sein, dann kommt schon wieder das Fenster mit dem Neustart.
Hab einen Laptop mit Windows XP Home und einen 56k Modem.
Ich hoffe ihr könnt mir helfen und falls es einen download gibt, hoffe ich dass die Datei nicht zu groß ist! ;-)
0. Zuerst versuchen Strg-Alt-Entf zu drücken und msblaster.exe beenden, wenn das geht. (schafft etwas Zeit) 1. Removal Tool laden (165kb) 2. Removal Tool gemäß Anleitung nutzen (evtl. Anleitung ausdrucken) 3. Patch ziehen (ca. 1MB) 4. Patch installieren 5. zurücklehen und hoffen das es das war ;)
mfg Boris das sind die Zeiten in denen jeder ein Knoppix haben sollte...
Vielen Dank für die schnelle Hilfe! Und ich glaube es hat funktioniert! Bin gerade beim ziehen des Patch und schon ca. 10 min. online!
Sorry wegen der Blockbuchstaben, aber ich bin war heute schon ziemlich gereizt wegen der ganzen Geschichte und hätte beinahe meine Festplatte formatiert, weil ich nicht mehr wusste was ich machen soll!
Habe auch schon begonnen gehabt mit der Recovery Win XP CD das System neu zu installieren, habe aber dann doch noch (vor dem kopieren der ganzen Daten) das Setup abgebrochen. Jetzt kommt aber jedes mal wenn ich den Laptop hochfahre gleich am Anfang die Auswählmöglichkeit zwischen dem normalen WIN XP und Setup WIN XP und wenn ich nicht mit dem Pfeil das normale WIN XP auswähle dann startet er automatisch das SETUP, das ich jetzt ja gar nicht mehr haben möchte.
Gibts da abhilfe? Kann ich das irgendwie entfernen, so dass er immer gleich normal ins XP einsteigt?
die Fehlermeldung bekomme ich auch, nur steht "svchost.exe" danach immernoch im Task Manager. Der PC rebootet auch nicht, aber Textlinks funktionieren bei mir nicht mehr genau so wie etliche Windoof Funktionen wie die Suchfunktion. Ausserdem schliesst sich der Internet Explorer auf bestimmten Seiten von alleine.
Sehr beunruhigend... :\
CU & Bye Bye Steffen ossypage.de Freizeitpärke sin voll krass, alda!
Das selbe Problem hab Ich auch. Es kommt bei jedem Link den ich anklicke ein Hinweis "UNBEKANNTER NAME"... das selbe wenn Ich Texte kopieren will... mehr hab Ich noch nicht mitbekommen, aber vielleicht spinnt ja noch mehr.
da ich vorher noch nicht viel mit Viren zu tun hatte habe ich wirklich keine Ahnung wie ich mit infizierten Dateien umgehen soll. Mein Antivir hat mich gerade auf folgendes hingewiesen:
Achtung Fund
Die Datei System32.exe enthält eine Signatur des gefährlichen Backdoorprogrammes BDS/SDBOT.AA Soll diese Datei gelöscht werden?
Soll ich die Datei jetzt löschen oder kann ich mein Windows danach in die Tonne kloppen?
CU & Bye Bye Steffen ossypage.de Freizeitpärke sin voll krass, alda!
Auch mein Outlook Express spinnt nun, ich kann zwar noch Mails abrufen, aber antworten oder Nachrichten schreiben geht nicht, es kommt immer die Meldung: Beim Öffnen dieser Nachricht ist ein Fehler aufgetreten !!! Es ist nicht genügend Arbeitsspeicher verfügbar !!!
ausserdem kann ich auf einige Ordner wie z.B. C:PROGRAMME nicht mehr zugreifen ...
Erbitte dringend Hilfe !!! Wie bekomme Ich den ####### Wurm los ?
so mal was ausführliches über das lästige herunterfahren "Der seit Tagen erwartete Wurm, der einen Fehler im RPC/DCOM-Dienst unter Windows 2000 und XP ausnutzt, ist im Internet unterwegs. Symantec taufte ihn W32.Blaster, McAfee nennt ihn W32.Lovsan. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat ebenfalls bereits eine Warnung herausgegben, siehe dazu das BSI-Advisory auf heise Security.
Auf befallenenen Systemen (A) startet der Wurm einen TFTP-Server und greift weitere Windows-Systeme (B) auf Port 135 an. War ein Angriff erfolgreich, wird der eingeschleuste Code ausgeführt, der auf System B eine Shell auf Port 4444 öffnet. System A veranlasst System B mittels TFTP (tftp get msblast.exe) die Datei msblast.exe in das Verzeichnis %WinDir%\System32 nachzuladen und zu starten. Anschließend installiert sich der Wurm auf System B, schließt Port 4444, startet einen TFTP-Server und greift weitere Systeme an.
Der Wurm versucht nach Angaben von Symantec eine Denial-of-Service-Attacke gegen windowsupdate.com durchzuführen. Als Zeitraum dafür ist der 16. August bis 31. Dezember definiert. Auf befallenen Systemen werden folgende Registry Einträge erzeugt:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\ Run "windows auto update" = msblast.exe HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\ Run "windows auto update" = msblast.exe I just want to say LOVE YOU SAN!! bill
W32.Blaster zeigt beim Angriff auf Systeme störende Nebeneffekte: Eine Fehlermeldung mit der Mitteilung, das System müsste heruntergefahren werden, da der Dienst "Remoteprozeduraufruf" unerwartet beendet wurde, erscheint bei einigen Systemen in einem Pop-up-Window. Anschließend wird der PC automatisch heruntergefahren.
Schutz vor RPC/DCOM-Wurm W32.Blaster
Microsoft Security Bulletin MS03-026 - Pufferüberlauf in RPC-Schnittstelle kann Codeausführung ermöglichen
Erkennbar ist ein Befall auch am offenen UDP-Port 69, auf dem der TFTP-Server auf ankommende Verbindungen wartet. Darüberhinaus öffnet ein infiziertes System 20 TCP-Ports im Bereich 2500 bis 2522 und versucht Verbindungen mit weiteren Systemen aufzunehmen. Der genaue Zweck dieser Verbindungen ist noch unklar, Symantec gibt an, dass sie zu Angriffszwecken geöffnet werden. NAI weist hingegen darauf hin, dass die Ports im LISTEN-Mode geöffnet werden, also auf eingehende Verbindungen warten.
Symantec hat bereits ein Removal-Tool bereitgestellt, um den Wurm von befallenen System zu entfernen.
Es wird dringend empfohlen, die Patches zum Beseitigen der Sicherheitslücke einzuspielen. Da der Patch einen weiteren Fehler im RPC-Dienst, der DoS-Attacken ermöglicht, nicht beseitigt, sollten zusätzlich die UDP- und TCP-Ports 135 bis 139, 445 und 593 gefiltert werden. " (Quelle- www.winsolution.de )
So Leute, die einzigste Firewall die das Dingen im Griff bekopmmen hat ist die Sygate Personal Firewall, ich hab sie selber drauf, und keine Probleme mit dem Rechner.
>So Leute, die einzigste Firewall die das Dingen im Griff bekopmmen hat ist die Sygate >Personal Firewall
Hat die auch den steilsten Drop einer Holz-Firewall, oder muß ich dafür doch nach Skandinavien fahren? IIRC ist da nicht nur der steilste Holz-Firewall-Drop, sondern da kommt auch ein kleines unscheinbares Betriebssystem her, das mal kurz über den Wurm geschmunzelt hat... ach ja, und durchgelassen an die Win-Workstations dahinter hats den auch nicht ;-)
Demnächst neues Feature auf Freizeitparkweb: Signaturen, die man selbst eintragen kann! [small](so für die Übergewichtigen zum Testen und so...)[/small]
Toll das hat winsolution aber schön von Heise kopiert. Der Text steht so O-Ton in dem oben angebenen Link.
>So Leute, die einzigste Firewall die das Dingen im Griff bekopmmen >hat ist die Sygate Personal Firewall Achso gut zu wissen, dass meine Firewalls und die in der Firma das nicht geschafft haben, haben wir gar nicht gemerkt...
>Toll das hat winsolution aber schön von Heise kopiert. Der Text steht so O-Ton in dem >oben angebenen Link. > >>So Leute, die einzigste Firewall die das Dingen im Griff bekopmmen >>hat ist die Sygate Personal Firewall >Achso gut zu wissen, dass meine Firewalls und die in der Firma das nicht geschafft >haben, haben wir gar nicht gemerkt... > > >mfg Boris >*köpfschüttel* iss ja gut, nenn mich nicht direkt Schweinehund :7 das die das von Heise kopiert haben wusste ich leider nicht, im Gegensatz zu Norton und anderen Firewalls, hat die Sygate sofort dicht gemacht, bei mir am Rechner ist nix passiert. Cheers greetz kalle
>das die das von Heise kopiert haben wusste ich leider nicht, im Gegensatz zu Norton und >anderen Firewalls, hat die Sygate sofort dicht gemacht, bei mir am Rechner ist nix >passiert.
Bei mir ist auch nix passiert und das obwohl ich ne Norton Firewall habe die! Seltsam wenn nur deine Sygate den Wurm aussperrt! (mein Rechner ist übrigens die letzten 48 Stunden dauerhaft online gewesen)
Letzte Bearbeitung am 13-Aug-03 um 08:56 Uhr () >[...]nenn mich nicht direkt Schweinehund Hab ich gar nicht
>im Gegensatz zu Norton und anderen Firewalls, hat die Sygate >sofort dicht gemacht, bei mir am Rechner ist nix passiert.
Wiederhole ich mich, wenn ich sage, dass meine Rechner auch ohne Sygate Firewall, sondern mit diversen anderen Firewall-Lösungen, nicht betroffen sind? (Zu Norton hat Martina ja schon was gesagt...)
mfg Boris "denkt daran, der Geek, den Ihr heute auslacht, ist wahrscheinlich derselbe Typ, der morgen Euren Gehaltsscheck unterschreibt" (chuckgutz)
> >[...]nenn mich nicht direkt Schweinehund >Hab ich gar nicht > > >im Gegensatz zu Norton und anderen Firewalls, hat die Sygate > >sofort dicht gemacht, bei mir am Rechner ist nix passiert. > >Wiederhole ich mich, wenn ich sage, dass meine Rechner auch ohne Sygate Firewall, >sondern mit diversen anderen Firewall-Lösungen, nicht betroffen sind? (Zu Norton hat >Martina ja schon was gesagt...) > > >mfg Boris >"denkt daran, der Geek, den Ihr heute auslacht, ist wahrscheinlich >derselbe Typ, der morgen Euren Gehaltsscheck unterschreibt" (chuckgutz) hehe, das merkwürdige an der ganzen Sache ist, das in meinem Bekanntenkreis ein paar Rechner, die ganz ohne Firewall sind, auch nicht betroffen waren. Dagegen andere wiederum, die selbst die Norton oder ähnliche Firewalls draufhatten, betroffen waren, habe eben noch erfahren, das selbst die Sygate Probleme gemacht hat. ;-)
Demnächst neues Feature auf Freizeitparkweb: Signaturen, die man selbst eintragen kann! [small](so für die Übergewichtigen zum Testen und so...)[/small]
Letzte Bearbeitung am 13-Aug-03 um 09:48 Uhr () Man kann immer nur oft genug betonen, dass jede Firewall nur so gut sein kann, wie der User, der vorm ihm sitzt sie konfiguriert hat. Außerdem gibt es noch reichlich andere Gründe, die erklären können, warum man nicht von dem Wurm betroffen ist. Runtop schützt z.B. meine Rechner zuhause (ist aber nicht die einzige Komponente in meiner Firewall ;))
Mal abgesehen davon ist eine Firewall nicht nur ein Programm sondern ein Konzept zur Sicherheit, das mal nur so am Rande.
Auf http://www.pcflank.com/ gibt es verschiedene Tests, mit denen Ihr Euren PC nach offenen Ports, etc. durchsuchen könnt. Auch gut um offene Ports vor der Installation eines Testsitzes zu finden, weil sonst dickere Ports nicht mehr passen könnten ;-).
Wer 2000 mit ResourceKit oder WinXP hat, kann den Restart mit der Eingabe von "shutdown -a" abbrechen. Dies kann zur entfernung des Wurms recht hilfreich sein.
ich bin ihn nun los. Ganz herzlichen Dank nochmals an Alex Jeschke, der das hinbekommen hat. Große Hürde hierbei war, dass man das Service Pack 2 für W2000 installiert haben muss, um den Patch installieren zu können.
 #1
 #5
 #47